

Amazon GuardDutyを使ってみた -AWSのセキュリティ対策について-
こんにちは。運用チームのS.Iです。
近年、サイバー攻撃の手口が多様化しており、クラウド環境においてもセキュリティ対策の重要性が高まっています。
AWSにはさまざまなセキュリティサービスがありますが、今回はその中から、不審なアクティビティや潜在的な脅威を検出する「Amazon GuardDuty」を使用してみました。
実際に検証環境でGuardDutyを有効化し、サンプル検出結果を使って、どのような脅威を確認できるのか試しています。
Amazon GuardDutyとは?
Amazon GuardDutyは、AWS環境内の不審なアクティビティや悪意のある動作を継続的に検出するセキュリティサービスです。
AWS CloudTrailの管理イベントやVPCフローログ、Route 53 ResolverのDNSクエリログなどを分析し、AWSアカウントやリソースに対する潜在的な脅威を検出します。
また、追加の保護機能を有効化することで、S3やEKS、RDSなどに関連する脅威も検出できます。
GuardDutyの特徴は、検出した脅威を「検出結果(Findings)」として表示し、重大度や影響を受けるリソースなどを確認できる点です。
ただし、GuardDutyは脅威を検出するサービスであり、検出した攻撃をすべて自動的に遮断するものではありません。
検出結果に応じて、適切な調査や対応を行う必要があります。
GuardDutyを有効化してみる
今回は、東京リージョンの検証環境でGuardDutyを有効化しました。
AWSマネジメントコンソールから「GuardDuty」を開き、「今すぐ始める」を選択して有効化します。
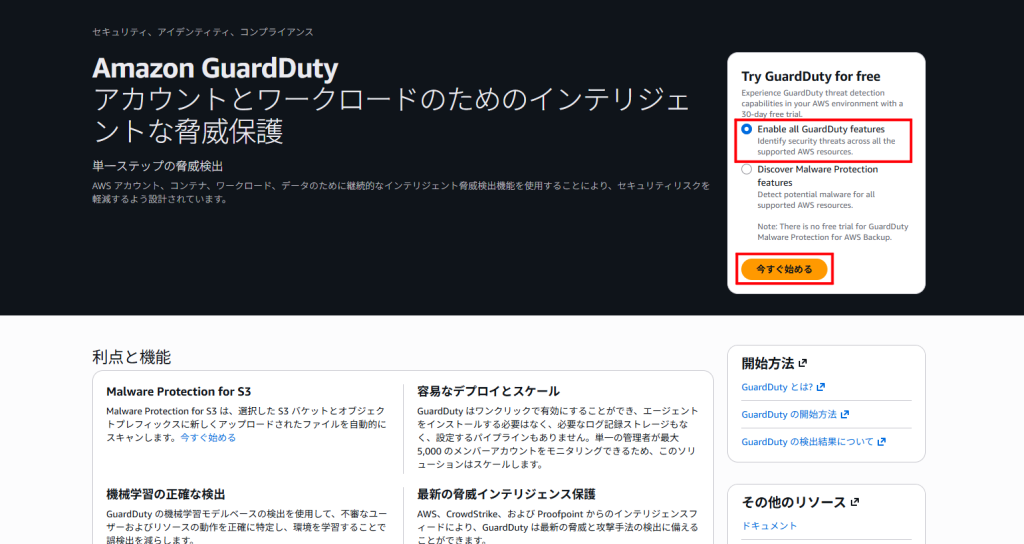
GuardDutyには、初回利用時に30日間の無料トライアルが用意されています。
無料トライアルの対象となる機能や適用状況は、アカウントや保護機能によって異なるため、事前に確認しておきましょう。
サンプル検出結果の生成
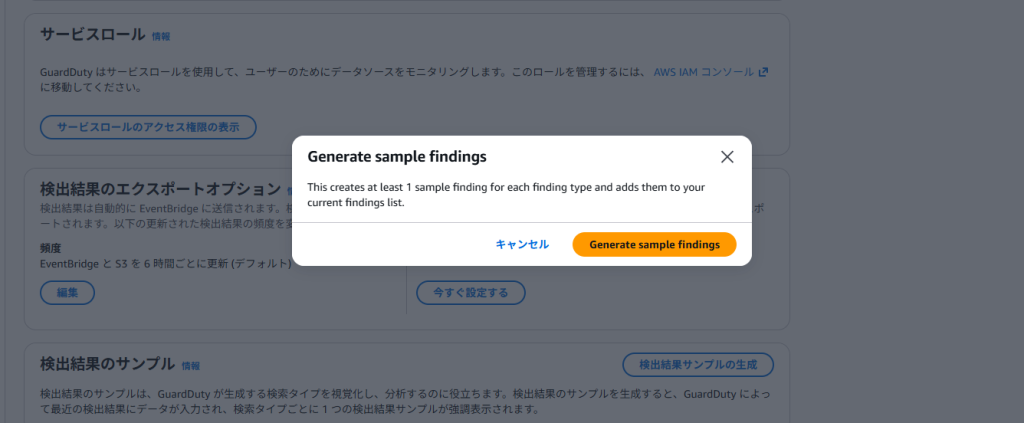
GuardDutyを有効化したら、左側メニューから「設定」を選択します。
「検出結果のサンプル」にある「検出結果サンプルの生成」をクリックし、確認画面で「Generate sample findings」を実行します。
この機能では、実際に攻撃を発生させることなく、GuardDutyが生成する検出結果のサンプルを確認できます。
検出結果を確認
サンプルを生成したら、左側メニューの「検出結果」を開きます。
今回の検証では、479件のサンプル検出結果が表示されました。
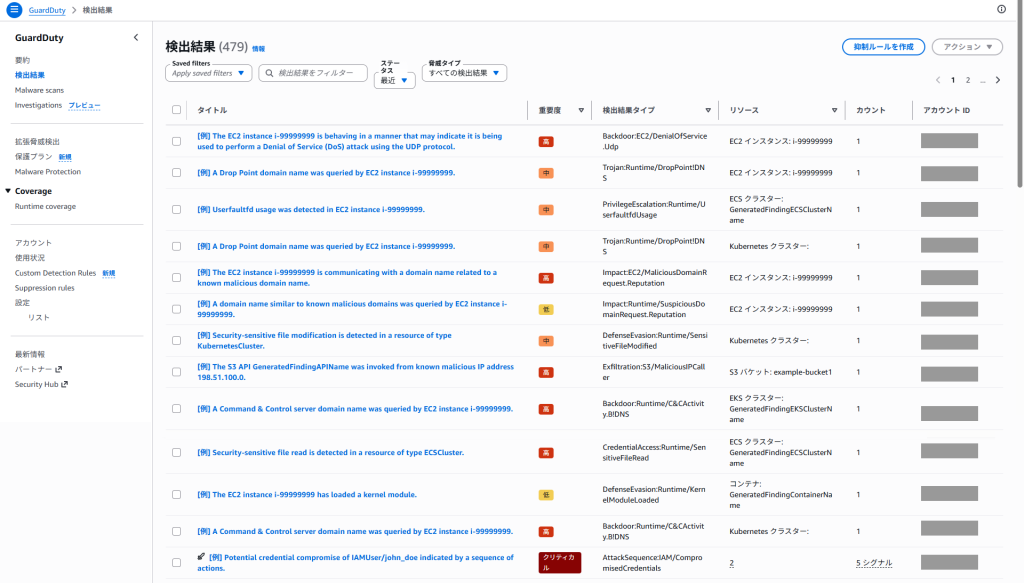
検出結果には、タイトル、重大度、検出結果タイプ、対象リソースなどが表示されています。
重大度は「クリティカル」「高」「中」「低」などに分類されており、対応の優先度を検討する際の参考になります。
今回はこの中から、EC2・IAM・S3に関する3種類の検出結果を詳しく確認してみます。
① EC2:DoS攻撃に利用されている疑い
最初に確認するのは、EC2インスタンスがDoS攻撃に利用されている可能性を示す検出結果です。
検出タイプ: Backdoor:EC2/DenialOfService.Udp
重大度 :高
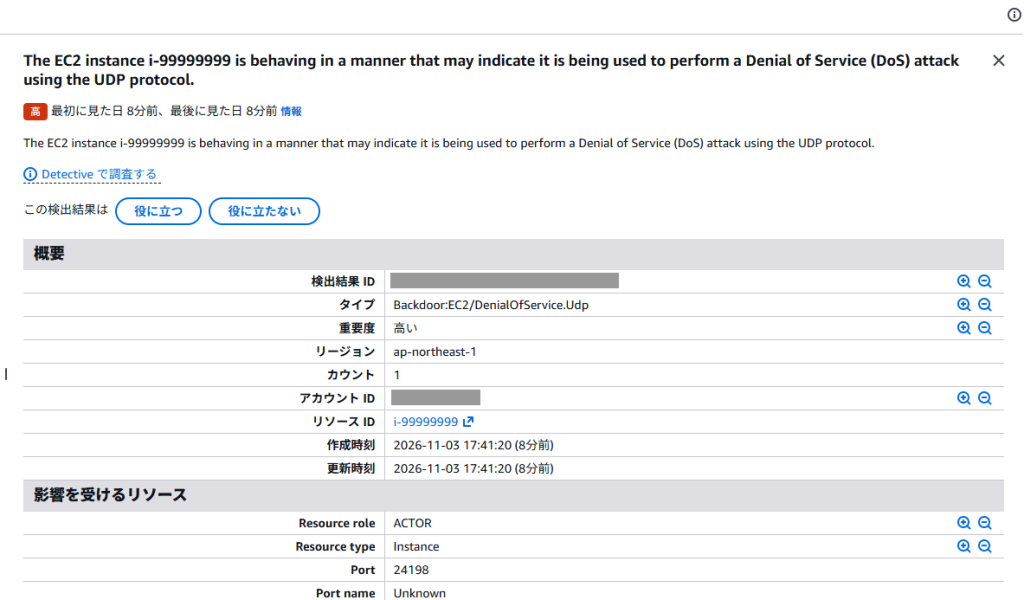
この検出結果は、EC2インスタンスから大量のUDP通信が発生し、DoS攻撃に利用されている可能性があることを示しています。
DoS攻撃とは、対象のサーバーやネットワークに大量の通信などを送り、サービスを正常に利用できない状態にする攻撃です。
今回の検出結果では、対象となるEC2インスタンスの情報に加えて、通信内容も確認できます。
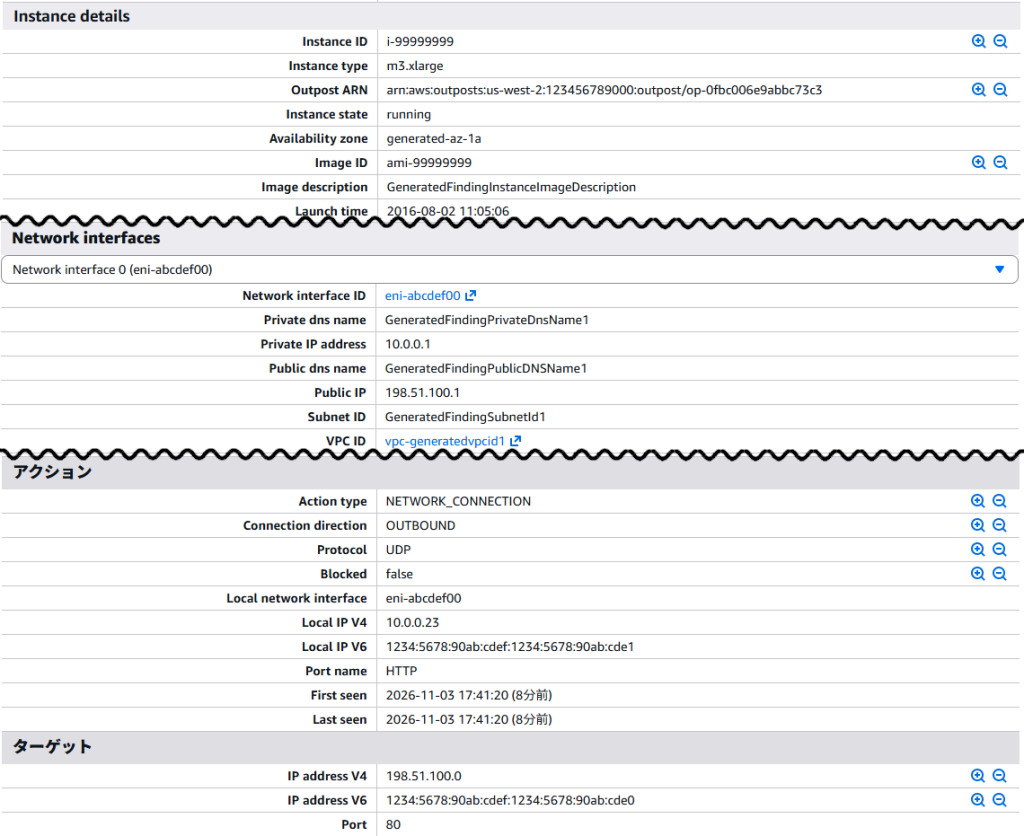
「アクション」の項目を見ると、以下の情報が表示されていました。
| 項目 | 値 |
| Action type | NETWORK_CONNECTION |
| Connection direction | OUTBOUND |
| Protocol | UDP |
| Blocked | false |
| ターゲットIPアドレス | 198.51.100.0 |
| ターゲットポート | 80 |
通信方向が「OUTBOUND」、プロトコルが「UDP」となっていることから、EC2インスタンスから外部に向けたUDP通信に関する検出結果であることが分かります。
今回のIPアドレスやポート番号はサンプル用の値ですが、実際の運用では、こうした通信情報が原因調査の手がかりになります。
もし実際に同様の検出結果が発生した場合は、対象インスタンスの通信状況や稼働プロセス、不審な外部通信の有無などを確認する必要があります。
② IAM:認証情報が侵害された疑い
次に、IAMの認証情報が不正利用されている可能性を示す検出結果を確認します。
検出タイプ: AttackSequence:IAM/CompromisedCredentials
重大度:クリティカル
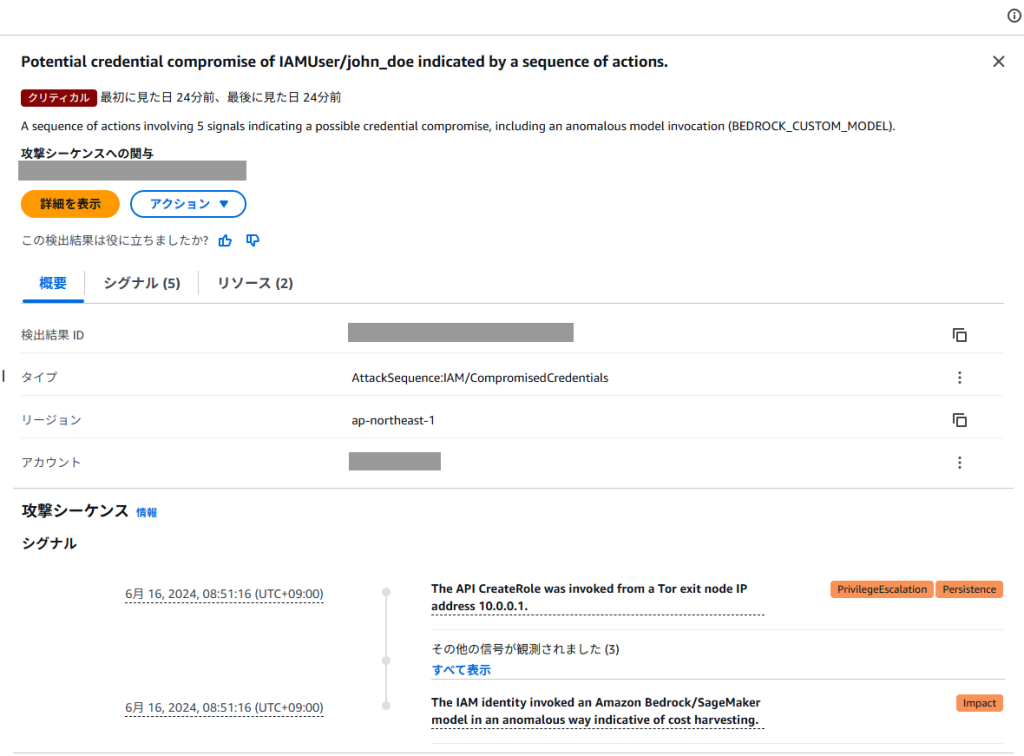
この検出結果は、IAM認証情報を使用した複数の不審な操作を関連付け、認証情報が侵害された可能性を示すものです。
今回の検出結果には、「シグナル(5)」というタブが表示されています。
シグナルとは、GuardDutyが攻撃シーケンスを評価する際に使用する、不審な操作や関連する検出情報のことです。
実際に内容を確認してみます。
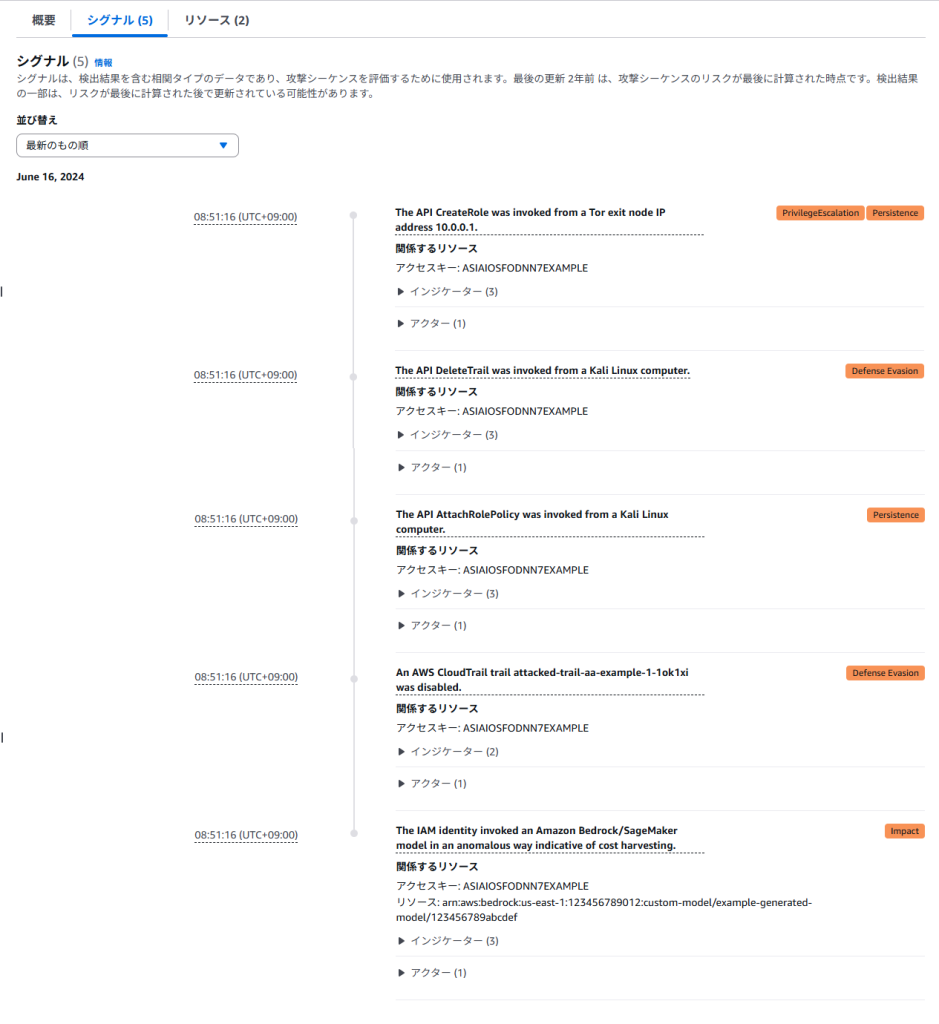
今回のサンプルでは、以下の5つのシグナルが確認できました。
| シグナル | 内容 |
| CreateRole | Tor exit node からIAMロール作成APIが呼び出された |
| DeleteTrail | Kali Linux環境からCloudTrailの証跡削除APIが呼び出された |
| AttachRolePolicy | Kali Linux環境からIAMロールへのポリシー付与APIが呼び出された |
| CloudTrailの無効化 | CloudTrailの証跡が無効化された |
| Bedrock/SageMakerの異常利用 | AIモデルの不審な利用が確認された |
これらは、それぞれ異なるセキュリティリスクを示唆しています。
例えば、CreateRole や AttachRolePolicy はIAMの権限に関する操作です。
攻撃者が侵害した認証情報を利用して権限の変更や維持を試みる場合にも使用される可能性があります。
また、CloudTrailの削除や無効化は、操作履歴などの監査証跡を残さないようにする行為として、注意が必要です。
さらに、今回のサンプルにはAmazon BedrockやAmazon SageMakerのAIモデルが異常な方法で利用されたことを示すシグナルも含まれていました。
これは、AIサービスの不正利用によってクラウドの利用料金を発生させる「Cost Harvesting(コストの不正利用)」を疑わせるものです。
GuardDutyでは、このような複数の不審な挙動を関連付け、1つの攻撃シーケンスとして表示できます。
個々のAPI操作だけでは判断しにくい場合でも、関連する操作をまとめて確認できる点が特徴的です。
なお、今回のサンプルでは各シグナルの時刻が同一となっているため、表示順が実際の攻撃の発生順序を示しているわけではありません。
実際の運用でこのような検出結果が発生した場合は、対象IAMユーザーやアクセスキーの利用状況、CloudTrailの操作履歴、関連するリソースへの影響などを確認する必要があります。
③ S3:悪意のあるIPアドレスからのアクセス
最後に、S3への不審なアクセスに関する検出結果を確認します。
検出タイプ: Exfiltration:S3/MaliciousIPCaller
重大度:高
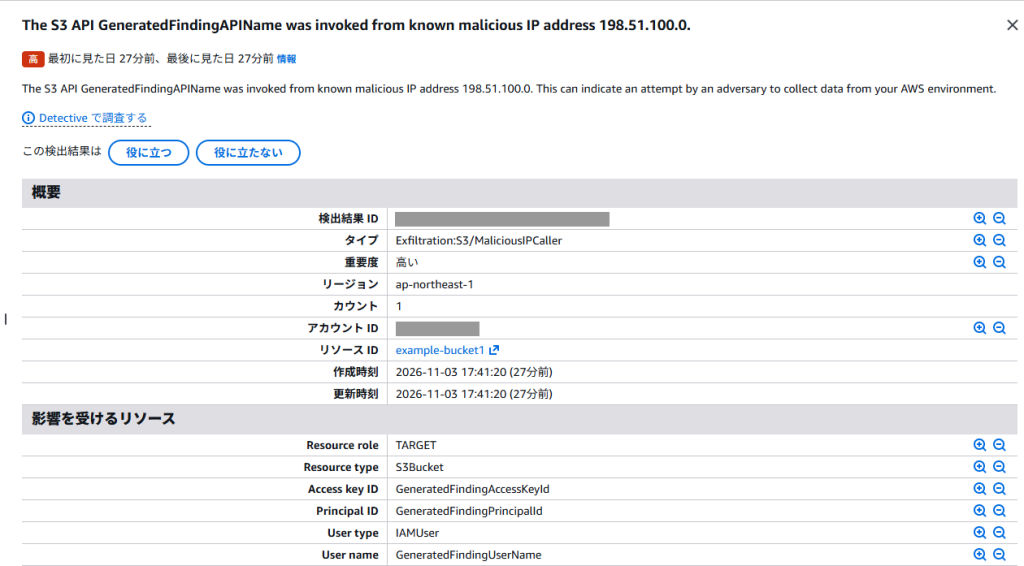
この検出結果は、悪意のある活動との関連が知られているIPアドレスから、データの収集に利用されるS3 APIが呼び出されたことを示しています。
検出タイプに含まれる「Exfiltration」は、データの持ち出しや流出を意味しています。
ただし、この検出結果が発生したからといって、実際にデータが流出したと確定するわけではありません。
詳細画面では、対象となったS3バケットやアクセス元の情報を確認できます。
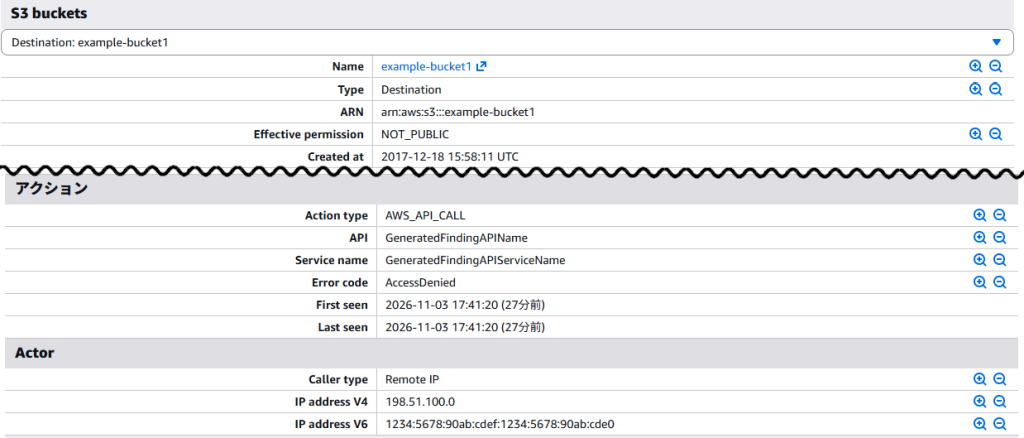
今回のサンプルでは、以下の情報が表示されていました。
| 項目 | 値 |
| 対象バケット | example-bucket1 |
| Effective permission | NOT_PUBLIC |
| Action type | AWS_API_CALL |
| API | GeneratedFindingAPIName |
| Error code | AccessDenied |
| Caller type | Remote IP |
| アクセス元IPアドレス | 198.51.100.0 |
注目したいのは、「Error code」に AccessDenied が表示されている点です。
これは、サンプル上で該当するAPIリクエストがアクセス拒否となったことを示しています。
そのため、今回の表示内容だけでデータの取得や流出が成功したとは判断できません。
また、GeneratedFindingAPIName はサンプル用のAPI名であり、実際にどのS3 APIが呼び出されたかを示すものではありません。
実際の運用で同様の検出結果が発生した場合は、対象バケットのアクセス権限やアクセス元、API操作の内容、操作の成否などを調査する必要があります。
GuardDutyを実際の運用で活用するには?
今回の検証では、GuardDutyのサンプル検出結果から、以下のような情報を確認できました。
・EC2における不審なネットワーク通信
・IAM認証情報を利用した複数の不審な操作
・S3に対する悪意のあるIPアドレスからのアクセス
GuardDutyでは、これらの検出結果に対して重大度が設定され、対象リソースや関連する情報を確認できます。
ただし、検出結果が出たからといって、必ずしも攻撃が成功したとは限りません。
実際の運用では、検出内容が正常な操作によるものなのか、追加調査や緊急対応が必要なのかを判断することが重要です。
監視運用においては、脅威を検出するだけでなく、その後の調査や対応につなげることが大切だと感じました。
最後に
今回はAmazon GuardDutyを有効化し、サンプル検出結果を使ってEC2・IAM・S3に関する脅威を確認してみました。
ネットアシストではお客様の環境に合わせたセキュリティ対策をご提案しております。
お困りのことがございましたら、お気軽にご相談ください!
最後までお読みいただき、ありがとうございました。
・参考資料
GuardDuty S3 Protectionの検出結果タイプ
※本記事の検出結果はすべてGuardDutyが生成したサンプルであり、実際のサイバー攻撃を検出したものではありません。