

【ネットアシストニュースレター | Vol.65】
《お客さまポータル》デザインがリニューアルしました!
平素よりネットアシストのお客さまポータルをご利用いただき、誠にありがとうございます。
このたび、お客さまポータルをより快適にご利用いただけるよう、2026年9月14日(月)より、ポータルサイトのデザインをリニューアルいたします。今回のリニューアルでは、ポータル全体のデザインやレイアウトを見直し、必要な情報や各メニューをより見つけやすい構成に変更しました。
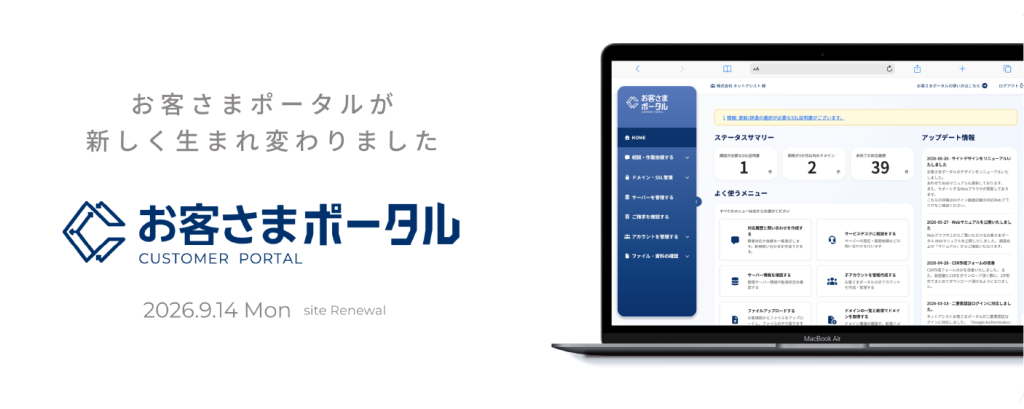
リニューアルの主な変更点
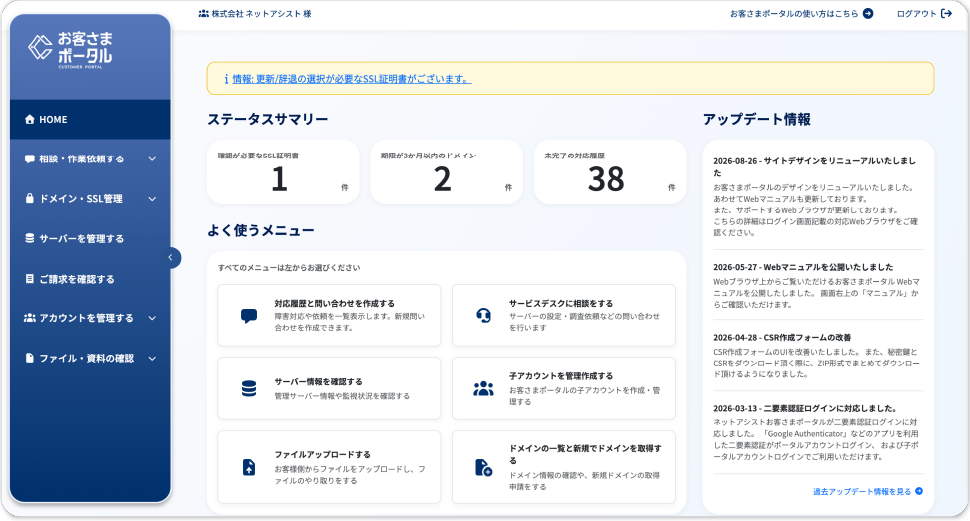
変更点1:HOME画面をリニューアル
新しいHOME画面では、よく使われるメニューや重要な情報、アップデート情報などをまとめて表示します。お客さまポータルにアクセスした際に、必要な情報をひと目で確認しやすい構成に変更しております。
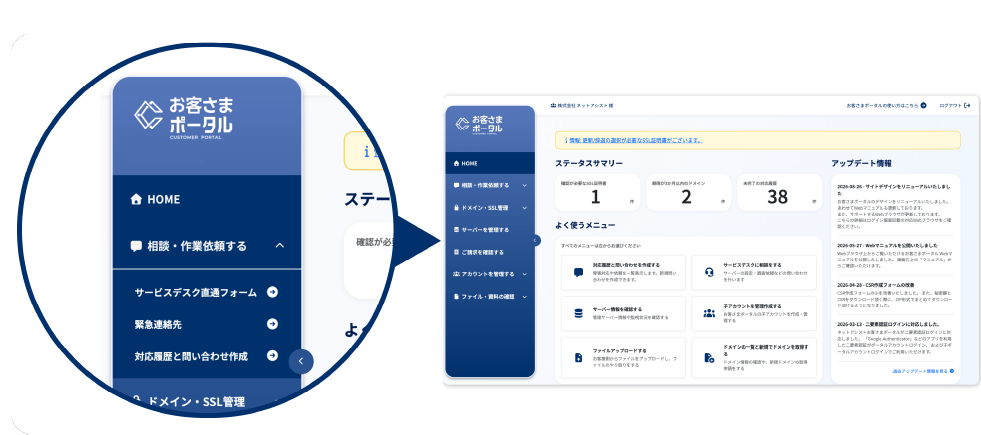
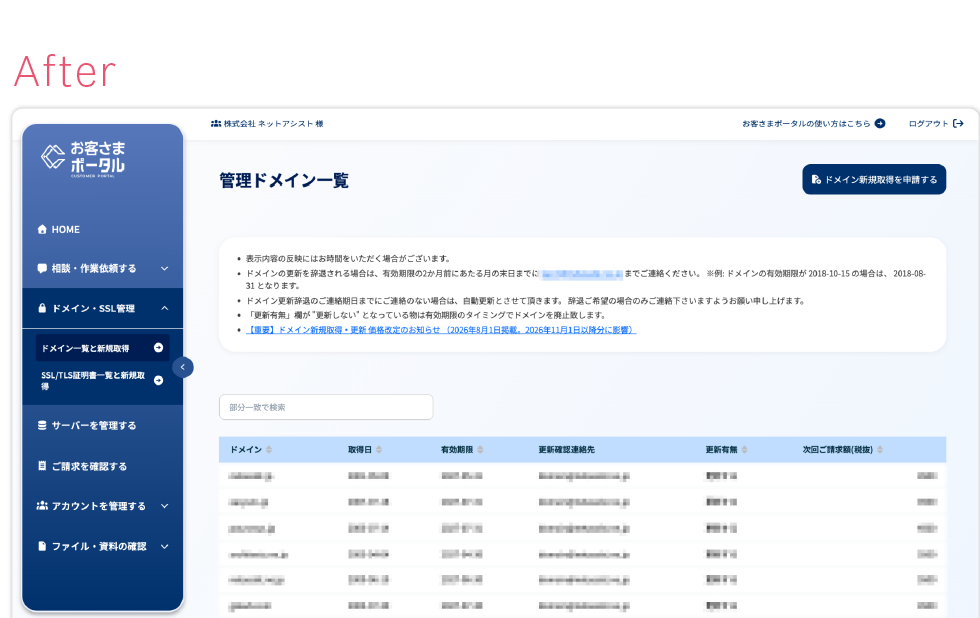
変更点2:左側にグローバルメニューを新設
これまでのお客さまポータルにはなかったグローバルメニューを、画面左側に新設します。各メニューへアクセスしやすくなり、目的の情報をスムーズに見つけられるようになります。
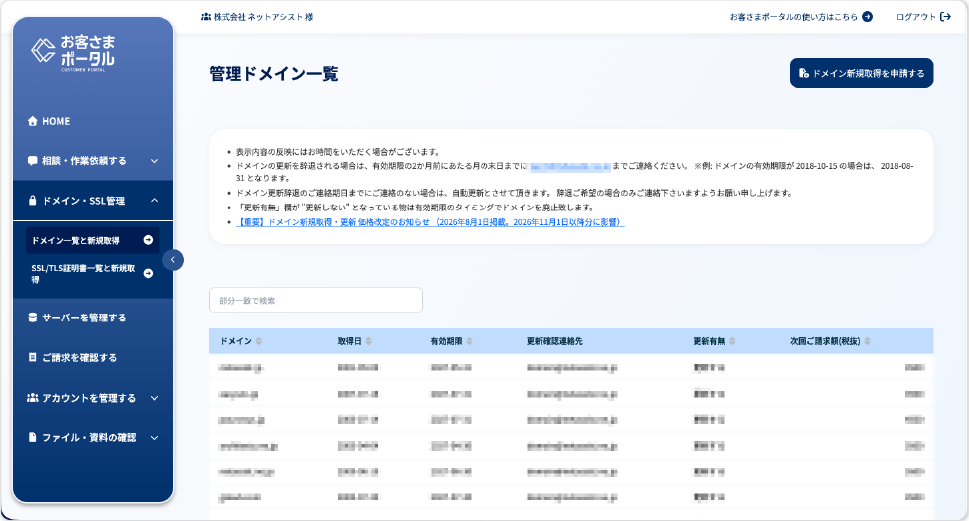
変更点3:情報を見つけやすいレイアウトへ変更
ポータル全体のデザインとレイアウトを見直し、情報を整理しました。これまでよりも目的のメニューや情報へアクセスしやすく、直感的にご利用いただける画面を目指しています。
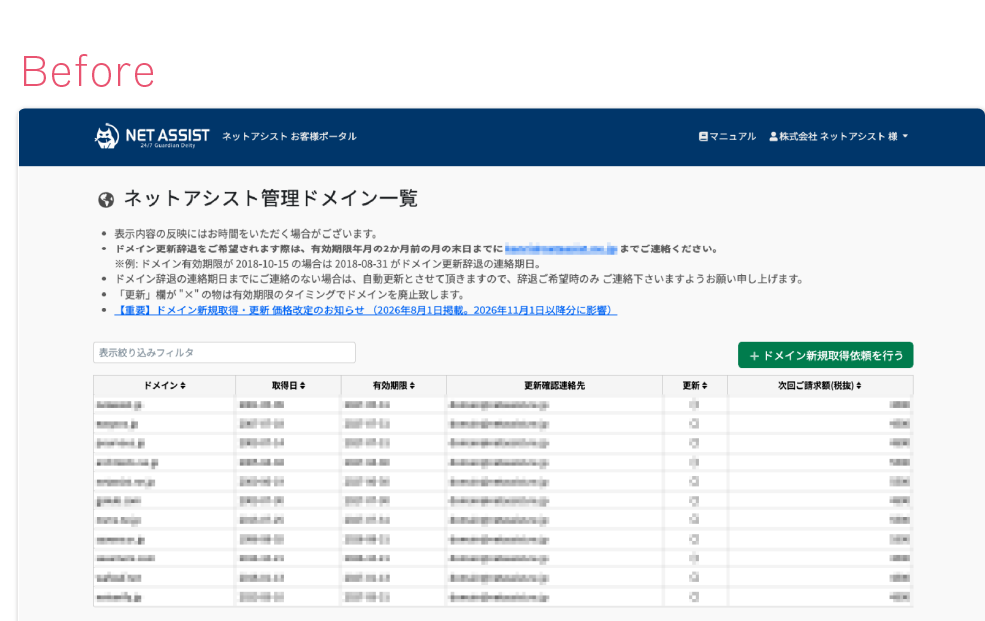
リニューアル前後の画面比較
今回のリニューアルでは、ポータル全体のデザインや画面構成を見直しました。グローバルメニューの新設やHOME画面のリニューアルなど、画面構成を見直し、必要な情報へアクセスしやすいデザインに変更しています。
ご利用方法に変更はありません
今回のリニューアルに伴い、ログイン方法やアカウント情報に変更はありません。
また、現在ご利用いただいているサービスや機能、各画面での入力項目や入力内容についても変更はありませんので、これまでどおりお客さまポータルをご利用いただけます。画面のデザインやレイアウトが変更となりますので、リニューアル後は新しい画面でご利用ください。
操作方法などでご不明な点がございましたら、WEBマニュアルもあわせてご利用ください。
今後もお客さまにとってより使いやすいお客さまポータルを提供できるよう、改善に努めてまいります。
引き続き、お客さまポータルをご利用いただきますよう、よろしくお願いいたします。
セキュア・ハイパフォーマンスな「ヘッドレスCMS+SSG」
日本国内でも圧倒的シェアを誇るWordPressですが、度々発生する脆弱性が課題となり採用を見送る企業もあります。セキュアかつ高速なサイト表示を行う選択肢として「ヘッドレスCMS+SSG」という手法をご紹介いたします。
「WordPress」と「ヘッドレスCMS+SSG」の違い
利便性とリスクが表裏一体のWordPress
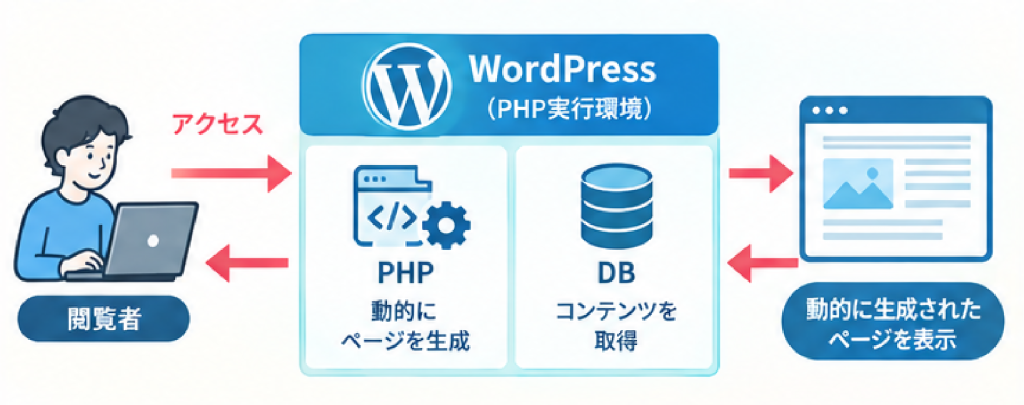
WordPressは、アクセスのたびにPHPがDBからコンテンツを取得して動的にページを生成・表示する仕組みです(下図)。アクセスが集中するサイトでは負荷がかかりやすく、表示速度にも影響します。また、本体・テーマ・プラグインという三層構造は開発エコシステムを生み出す一方、いずれの層にも脆弱性を生み出す恐れがあります。
セキュリティとパフォーマンスが共存する「ヘッドレスCMS+SSG」
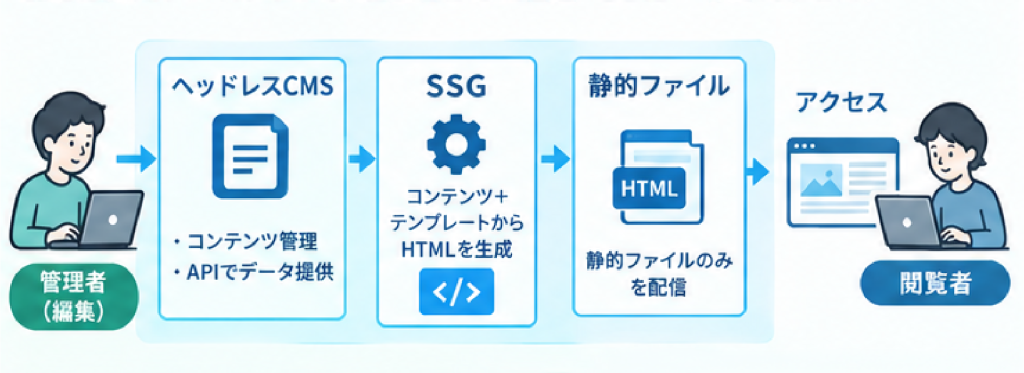
ヘッドレスCMS+SSGは、コンテンツ管理と表示生成の役割を分離し、あらかじめHTML/CSS/JSを生成(ビルド)して配信する仕組みです(下図)。生成された静的ファイルを公開することで、SQLインジェクションやリモートコード実行が原理的に行えなくなり、高いセキュリティを確保できます。表示も高速でSEOにも好影響を与え、CDNと組み合わせることでDDoS耐性・改ざん検知のしやすさも向上します。
「ヘッドレスCMS+SSG」導入の課題
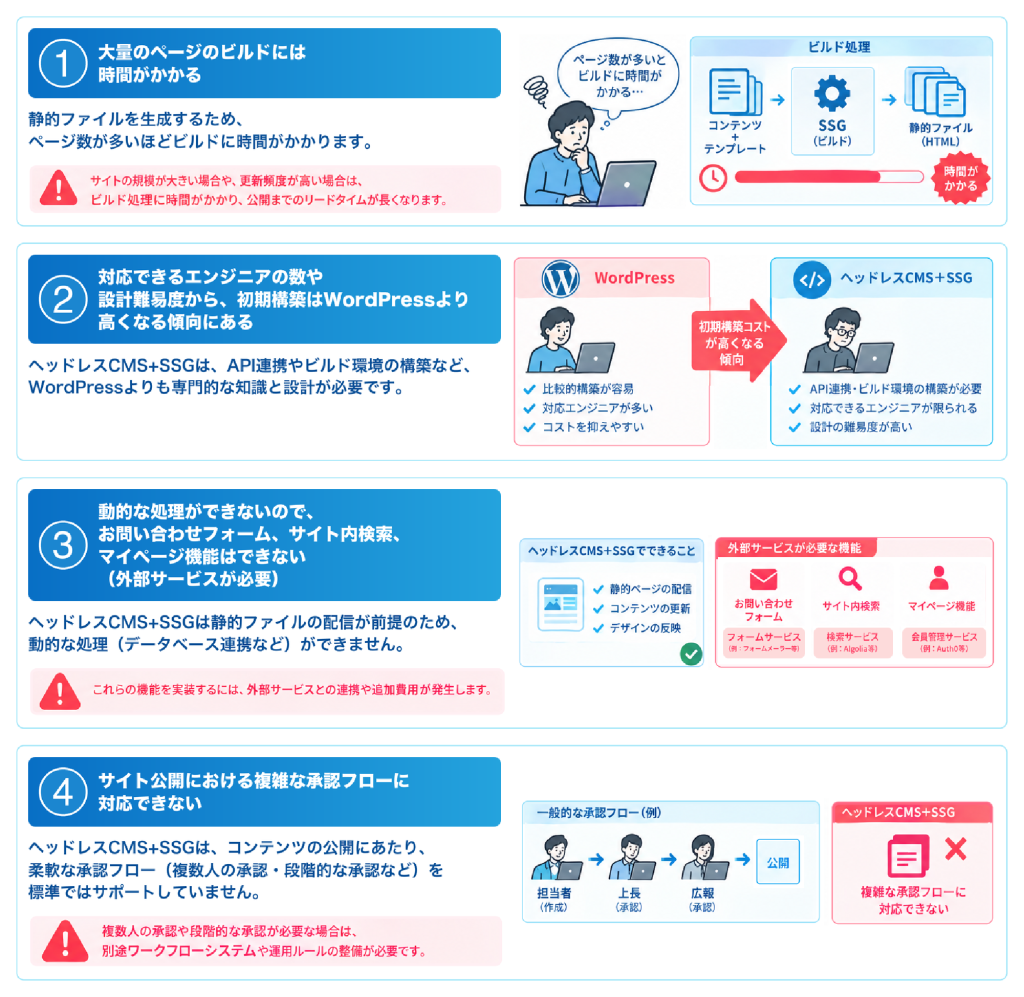
良いことづくめに思えるヘッドレスCMS+SSGですが、導入にあたっては右図のような課題が存在します。
動的機能が必要なサイトは、ブログなど一部コンテンツのみをヘッドレスCMS+SSG化する、マイページ機能は別サイト化する、検索・フォームは外部サービスを利用するといった設計で対応します。なお多言語サイトは、言語ごとのページをビルド時に生成する設計であれば問題なく対応できます。
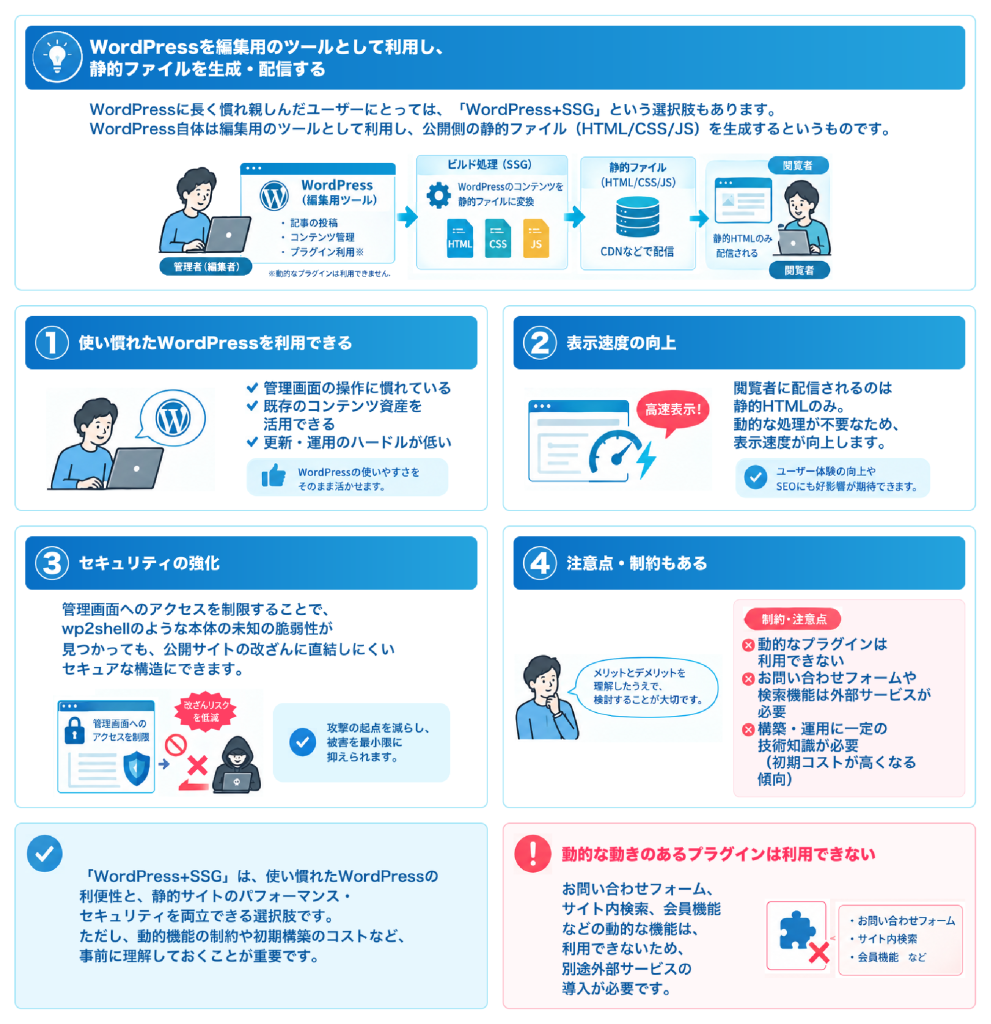
WordPress+SSGという選択肢
WordPressに慣れ親しんだユーザーには、WordPressを編集用ツールとして使い続けながら、公開側だけを静的ファイル化する「WordPress+SSG」という選択肢もあります(下図)。
Amazon Linux 2027パブリックプレビュー発表!
AWSより、次期Amazon Linuxとなる「Amazon Linux 2027」のパブリックプレビューが2026年9月3日に発表されました。現在、多くのAWS環境で利用されている「Amazon Linux 2023」の後継となるOSです。
まだプレビュー段階のため、すぐに移行する必要はありませんが、今後AWS環境を運用されるお客様にとって、押さえておきたい変更点があります。
Amazon Linux 2027の主な変更点
Amazon Linux 2027では、カーネルの更新をはじめ、セキュリティや暗号処理などの機能が強化されています。中でも注目したいのが、SELinuxのデフォルト設定が変更されることです。
主な変更点
「SELinuxがenforcingになる」と何が変わる?
SELinuxは、Linux上で動作するアプリケーションやサービスのアクセスを制御するセキュリティ機能です。Amazon Linux 2027では、このSELinuxがデフォルトで「enforcing(強制)」となります。
これにより、これまで問題なく動作していたアプリケーションやミドルウェアでも、権限設定などの違いによってアクセスを拒否される可能性があります。
アクセスを拒否される例
- OSを新しくしたらWebサイトが正常に表示されない
- アプリケーションからファイルへアクセスできなくなった
- これまで動作していたサービスが起動しない
このような問題が、OS移行時に発生する可能性があります。
そのため、Amazon Linux 2023から2027への移行を検討する際には、単純にOSが新しくなるだけではなく、既存アプリケーションやミドルウェア、各種設定が新しい環境でも問題なく動作するかを事前に検証することが重要です。
新OSへのサーバーリプレイスは、OS以外にも影響します
Amazon Linux 2027へのサーバーリプレイスでは、OSそのものだけでなく、サーバー上で動作しているさまざまな要素への影響を確認する必要があります。
影響が予想される例
- Apache / NginxなどのWebサーバー
- PHPなどのプログラム言語
- MySQLなどのデータベース
- 各種ミドルウェア
- アプリケーション
- セキュリティ製品
また、今回のAmazon Linux 2027のように、セキュリティに関するデフォルト設定が変更される場合には、これまで問題なく動いていた環境でも追加の設定変更が必要になる可能性があります。
そのため、サーバーリプレイスを行う際には、「新しいOSのサーバーを用意する」だけではなく、現在のサーバー環境を確認したうえで、移行後もWebサイトやアプリケーションを問題なく利用できる状態にすることが重要です。