

こんにちは、UOZUです!
複数人でクラウド環境を運用していると、担当者ごとに必要な操作だけを許可したい場面があります。
たとえば、サーバーの状態確認や再起動だけを担当する人に、
- サーバーの作成
- サーバーの削除
- APIキーの発行
- IAM設定の変更
まで許可する必要はありません。
今回は、さくらのクラウドのIAMポリシーを使って、サーバーの閲覧と電源操作だけができるユーザーを作ってみます。
※2026年10月時点の情報をもとにしています。
最小権限とは?
「最小権限の原則」とは、ユーザーに対して、業務に必要な最低限の権限だけを与える考え方です。
権限を必要以上に広くしないことで、操作ミスやアカウント不正利用時の影響を小さくできます。
今回作るユーザーは、次の操作だけを行えるようにします。
○ サーバーの起動
○ サーバーのシャットダウン
○ サーバーの強制リブート
○ サーバーの強制停止
× サーバーの作成(今回の権限設定では不可)
× APIキーの発行(今回の権限設定では不可)
ユーザーを作成する
まず、さくらのクラウドに管理権限を持つアカウントでログインします。
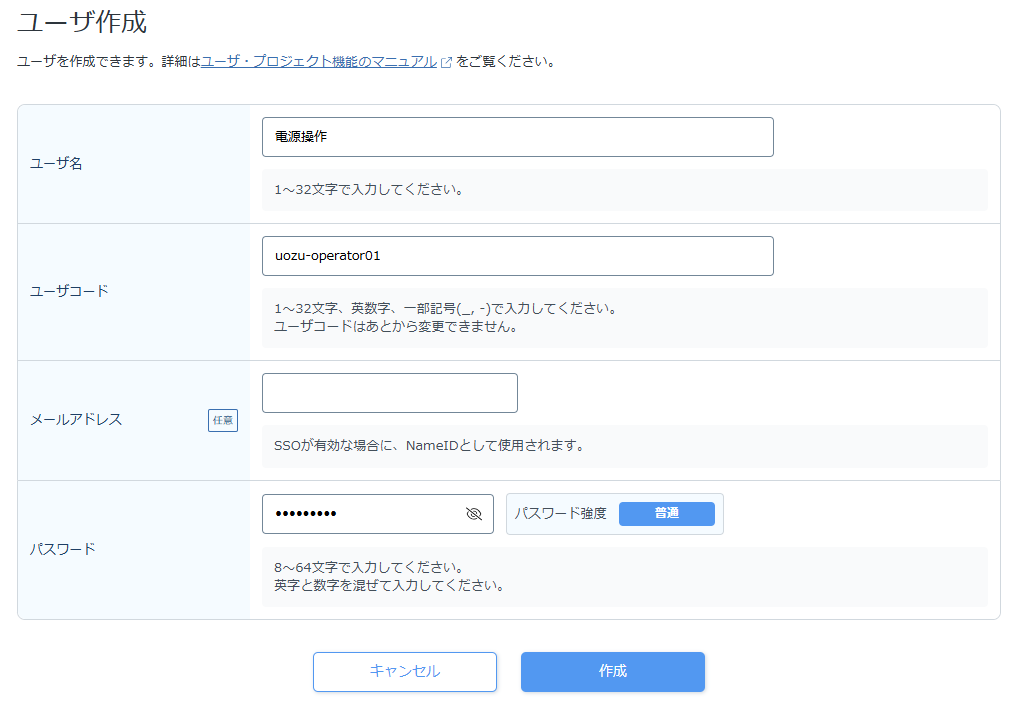
クラウドホームから「ユーザ」を開き、新しいユーザーを作成します。
今回は例として、ユーザ名「電源操作」、ユーザコード「uozu-operator01」で作成します。
IAMポリシーを設定する
次に、権限を与えたいプロジェクトを選択します。
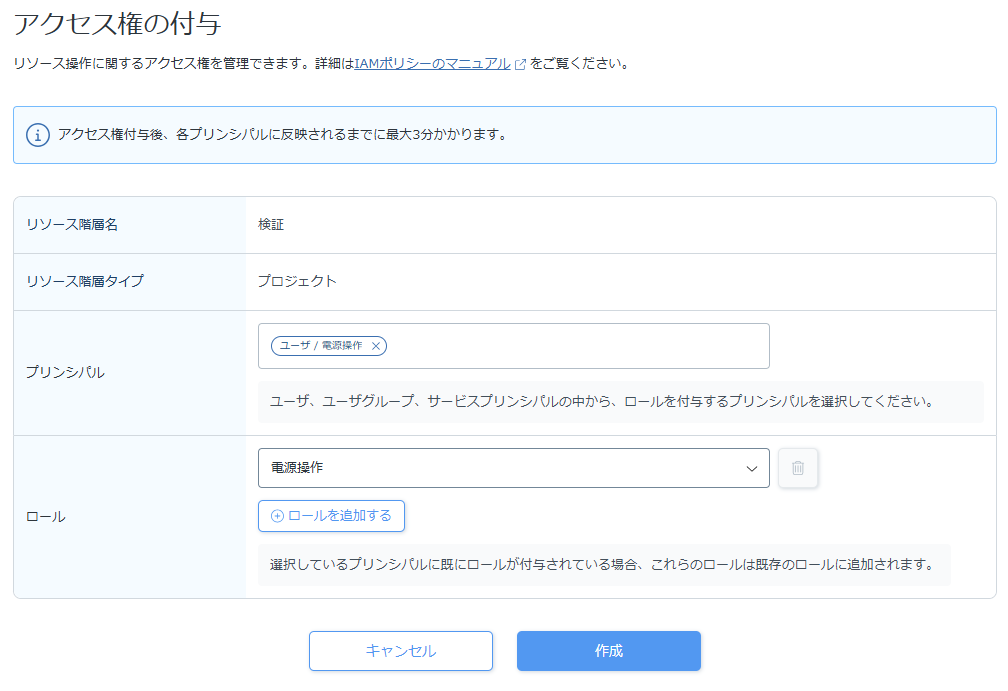
対象プロジェクトのIAMポリシーから「アクセス権の付与」を開きます。
今回はプリンシパルを「ユーザ/電源操作」、ロールは「さくらのクラウド > 電源操作」を設定します。
「電源操作」ロールでは、リソースの閲覧に加えて、サーバーなどの電源操作が可能ですが、「作成・削除」ロールが必要な操作は実行できません。
実際にログインして確認する
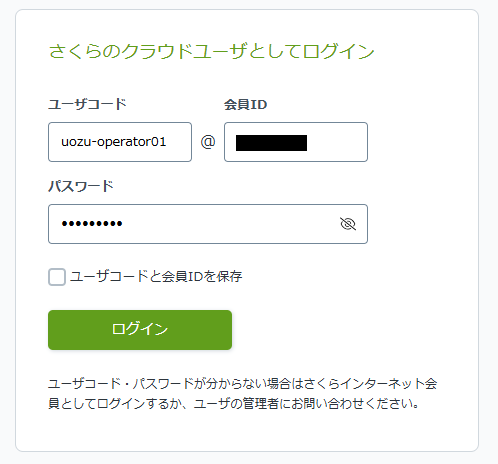
一度ログアウトしたあと、さくらのクラウドのログイン画面から、「さくらのクラウドユーザとしてログイン」としていログインします。
ユーザコードに「uozu-operator01」、会員IDは契約しているさくらの会員IDで、パスワードはユーザ作成時に設定したものも入力しましょう。
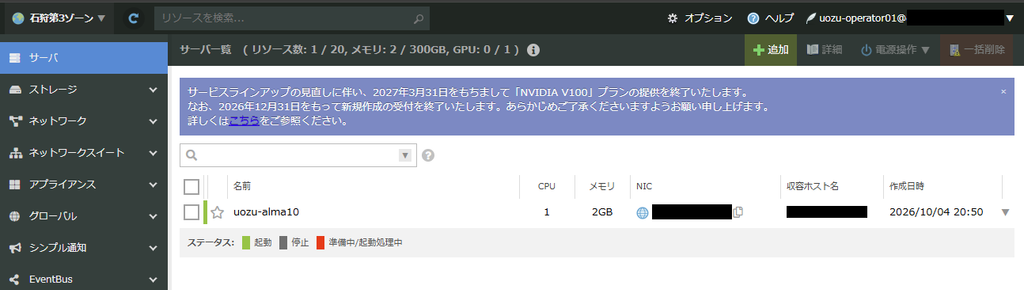
サーバ一覧を確認すると、対象プロジェクト内のサーバーサーバーの閲覧・起動・シャットダウン・強制停止などの電源操作が可能になっています。
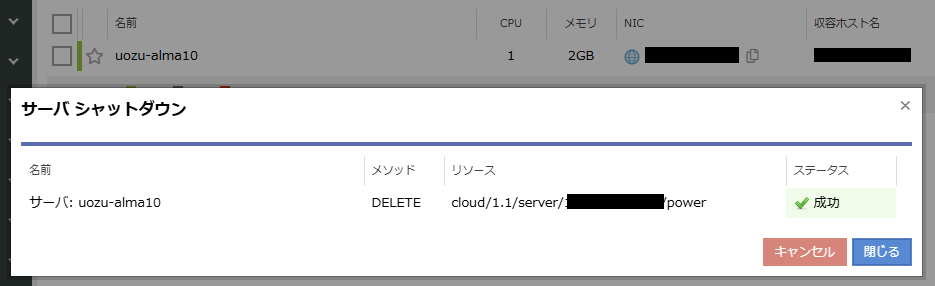
また、新しいサーバーを作成したり、既存サーバーを削除したりすることはできず、実行しようとすると「操作に失敗しました」として権限不足によるエラーとなり操作が完了しなくなっています。
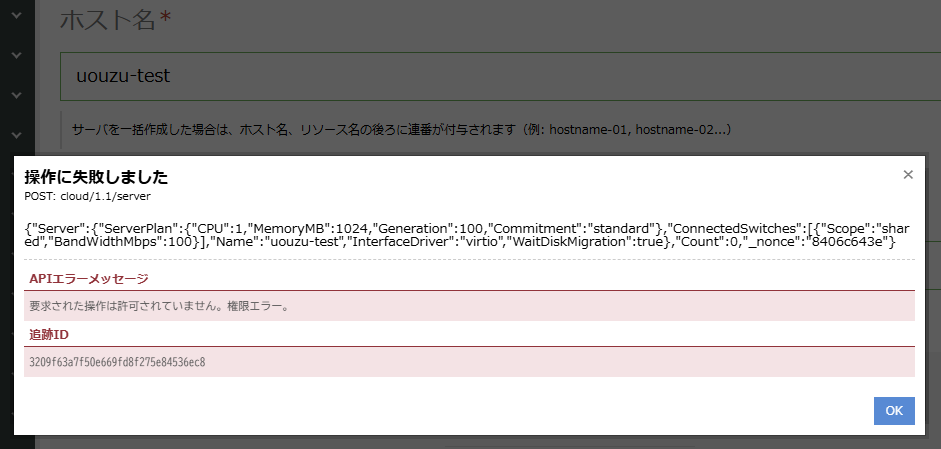
これで、運用担当者に必要な操作だけを許可できました。
権限は必要に応じて追加する
さくらのクラウドには、主に次のようなロールがあります。
| ロール | 主な用途 |
|---|---|
| さくらのクラウド / リソース閲覧 | リソースを見るだけ |
| さくらのクラウド / 電源操作 | 閲覧+サーバーなどの電源操作 |
| さくらのクラウド / 設定編集 | 既存リソースの設定変更 |
| さくらのクラウド / 作成・削除 | リソースの作成・削除など |
| IAM / オーナー | IAM設定を含む管理操作 |
最初から強い権限を与えるのではなく、
リソース閲覧 ↓ 電源操作 ↓ 設定編集 ↓ 作成・削除
のように、必要になった権限だけ追加していくと安全です。
権限の継承にも注意
IAMポリシーは、組織やフォルダからプロジェクトへ継承される場合があります。
そのため、プロジェクト側で「電源操作」しか設定していなくても、上位階層から別の権限が継承されている可能性があります。
最小権限を設定するときは、直接設定した権限だけでなく、継承されている権限も確認しておきましょう。
また、権限を制限するだけでなく、作成したユーザーには2要素認証を設定しておくと、アカウントの不正利用対策としてより安全です。
まとめ
今回は、さくらのクラウドのIAMポリシーを使って、最小権限のユーザーを作成しました。
今回の設定では、
uozu-operator01
↓
対象プロジェクト
↓
電源操作
とすることで、サーバーの確認や再起動はできる一方、作成・削除などの強い操作は制限できました。
複数人でクラウドを運用している場合は、全員に同じ権限を与えるのではなく、担当業務に合わせて必要な権限だけを付与することで、より安全に運用できます。
最後までお読みいただき、ありがとうございました!
この記事を書いた人